La vulnerabilità della distribuzione moderna non passa più soltanto dal blocco dei registratori di cassa o dal furto di database. Tra fine ottobre e inizio novembre 2026, una sequenza coordinata di intrusioni informatiche ha colpito direttamente l’infrastruttura termica dei punti vendita in tutta Europa. L’innalzamento artificiale delle temperature dei banchi frigo, dei frigoriferi e delle celle di surgelazione ha provocato il collasso termico di centinaia di supermercati.
Dopo gli episodi registrati in Francia, Belgio, Svezia, Lussemburgo ed Estonia, le prime anomalie sono state accertate anche in Italia, portando la vicenda sui tavoli dell’Agenzia per la Cybersicurezza Nazionale (ACN) e della Presidenza del Consiglio.
Il fronte italiano: i casi tra Sicilia, Emilia-Romagna e Toscana
Nel nostro Paese i primi allarmi sul sabotaggio dei frigoriferi nei supermercati sono scattati nella notte tra il 1° e il 2 novembre 2026. In Sicilia, il gruppo Radenza (operatore a marchio Coop) ha rilevato anomalie su almeno quattro punti vendita tra le province di Palermo e Catania, dove i banchi surgelati e le vasche del fresco hanno registrato impennate termiche oltre i 30 °C durante le ore notturne. Episodi analoghi hanno interessato strutture Conad e Carrefour.
La criticità non ha risparmiato la filiera produttiva a monte: in Emilia-Romagna l’ACN ha tracciato un tentativo di intrusione nei sistemi di telegestione di uno stabilimento di trasformazione e surgelazione industriale, mentre ulteriori segnalazioni sono arrivate da store toscani.
La risposta istituzionale ha previsto:
- Vertice a Palazzo Chigi. Coordinato dal Sottosegretario Alfredo Mantovano con i vertici dell’intelligence (AISI) e dell’ACN.
- Audizioni parlamentari. Coinvolgimento del Copasir per verificare l’eventuale matrice di sabotaggio statuale o ibrido.
- Allerta operativa ACN. Emissione di un bollettino d’urgenza rivolto a catene distributive, hub della logistica a temperatura controllata e società terze di manutenzione HVAC/R.
La cronologia europea: l’escalation sui frigoriferi dei supermercati da Parigi a Stoccolma
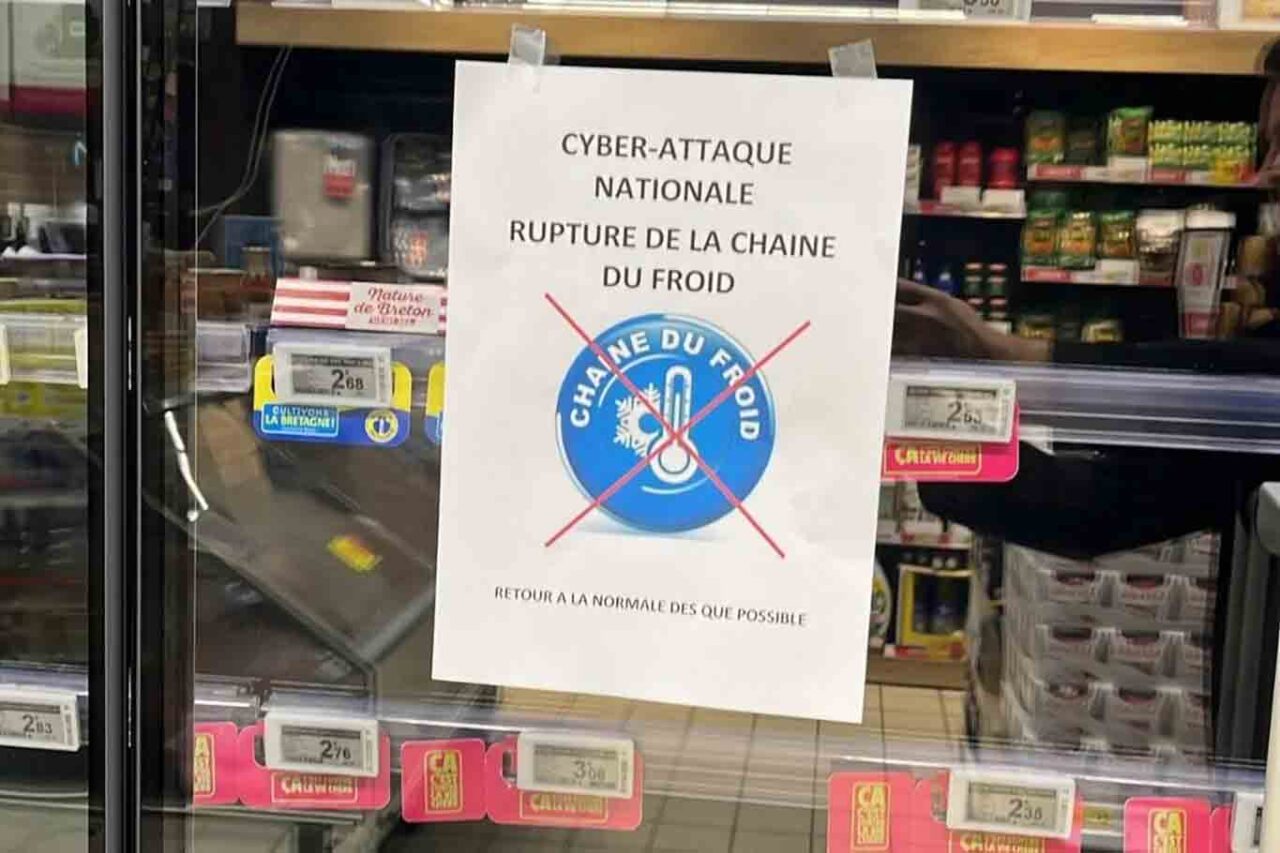
L’episodio italiano non è un caso isolato, ma l’estensione di una campagna transnazionale già collaudata.
— In Francia (metà ottobre). Intermarché, Coopérative U, Carrefour Market, Monoprix hanno subito la forzatura dei cicli di sbrinamento continuo e spegnimento allarmi remoti in oltre 350 punti vendita. Registrate perdite fino a 270.000 € per singolo presidio tra merce e smaltimento.
— Svezia (inizio novembre). I frigoriferi dei supermercati ICA, Coop Sverige hanno subito la modifica dei setpoint con picchi impostati tra 50 °C e 70 °C. Decine di supermercati sono stati costretti a ritardare l’apertura per svuotamento totale.
— Belgio & Lussemburgo. Coinvolti Delhaize (40+ store), Carrefour, Colruyt, punto vendita Ikea a Mons. Il cyber-attacco ha provocato l’alterazione coordinata notturna delle centraline di controllo refrigerazione. Centinaia di tonnellate di carne, ittico e frozen food sono state avviate alla termodistruzione.
Come rimarcato anche dal Commissario europeo all’Agricoltura Christophe Hansen, questi attacchi non puntano all’estorsione classica tramite cifratura dati (ransomware), ma configurano una chiara minaccia alla stabilità dell’approvvigionamento alimentare continentale.
Dinamica tecnica: come si violano le centrali frigorifere industriali
La vulnerabilità sfruttata risiede nell’architettura OT (Operational Technology) e nei sistemi IoT dedicati al monitoraggio e all’efficientamento energetico degli impianti.
- La breccia nei controller di telegestione. Il target primario include apparati di termoregolazione e piattaforme di telemetria industriale (tra cui ambienti Danfoss ampiamente utilizzati nella GDO europea). Molti di questi controller sono interfacciati a reti cloud o connessioni VPN aziendali per consentire alle ditte di manutenzione esterna di monitorare i consumi e tarare i gas refrigeranti da remoto.
- Neutralizzazione del monitoraggio d’emergenza. Gli attaccanti non si sono limitati a spegnere i compressori. Hanno modificato i parametri interni impostando falsi cicli di sbrinamento continuo e disattivato i relay degli allarmi notturni. In questo modo, le sonde non hanno generato chiamate automatiche ai tecnici di reperibilità.
- Shock termico programmato. All’apertura mattutina, il personale ha trovato le vasche surgelati a temperature comprese tra +30 °C e +50 °C. Con lo spegnimento degli allarmi, la rottura della catena del freddo è rimasta attiva per 4–6 ore: tempo sufficiente per rendere irrecuperabile l’intero inventario deperibile.
L’impatto sulla filiera: costi vivi, HACCP e spreco alimentare
I danni per un supermercato medio di 1.500–2.500 mq colpito da questo tipo di sabotaggio non si esauriscono nel valore di copertina delle scorte perse.
- Danno biologico e protocolli sanitari. Secondo la normativa europea (Reg. CE 852/2004 e 853/2004), qualsiasi interruzione della catena del freddo su carni fresche, latticini, preparati di gastronomia e prodotti surgelati impone l’immediata dichiarazione di non commestibilità. Non esiste declassamento: la merce va sequestrata e avviata allo smaltimento.
- Logistica inversa e costi di bonifica. Lo smaltimento di tonnellate di rifiuti speciali organici richiede ditte autorizzate, mentre le vasche e gli evaporatori devono subire sanificazione e ricalibrazione prima del riavvio, provocando 24–48 ore di scaffali vuoti.
- Stress sulla produzione a monte. Il riordino d’urgenza di carni e freschi mette sotto pressione le piattaforme logistiche e i macelli, creando colli di bottiglia e micro-rincari sui listini all’ingrosso per sopperire ai buchi di inventario.
Le soluzioni in campo: protocolli di difesa per i frigoriferi dei supermercati
Il settore retail non può più trattare l’impiantistica del freddo come un apparato isolato dal perimetro informatico. Le raccomandazioni emerse dai tavoli tecnici di sicurezza includono:
- Segregazione delle reti (Network Segmentation). Separazione fisica o tramite VLAN rigide tra la rete IT aziendale (gestionali, cassa, Wi-Fi di punto vendita) e la rete OT/SCADA che governa inverter, centrali a CO₂/freon e termostati.
- Autenticazione robusta su accessi terzi. Eliminazione immediata di credenziali di default sui router industriali e imposizione di autenticazione a più fattori (MFA) con tunnel zero-trust per qualsiasi società esterna di manutenzione e teleassistenza.
- Sistemi di allarme analogici out-of-band. Introduzione di sonde di temperatura indipendenti, alimentate a batteria e collegate tramite linea GSM autonoma, del tutto slegate dai controllori digitali di bordo macchina. Se la temperatura supera i limiti di soglia critica (+4 °C per il fresco, -18 °C per i surgelati), l’avviso scatta su un canale non manomissibile via software.
- Inclusione della GDO nel perimetro NIS 2. Con il recepimento della direttiva NIS 2, la logistica alimentare e le grandi catene della distribuzione devono elevare gli standard di conformità, garantendo audit regolari e tempi stringenti di notifica degli incidenti cibernetici.
La digitalizzazione dei punti vendita e la corsa all’efficienza energetica centralizzata hanno aperto varchi inattesi. Proteggere la catena del freddo oggi non è più una mera questione di manutenzione meccanica, ma una priorità di sovranità logistica e sicurezza del consumatore.
Come i supermercati potrebbero difendere i frigoriferi dal cyber-sabotaggio
Abbiamo provato a immaginare una checklist operativa strutturata per essere applicata dai responsabili di punto vendita, in coordinamento con il reparto IT centrale e le ditte esterne di assistenza frigorifera. Un foglio A4 con le istruzioni qui raccolte potrebbero funzionare da linea guida per prevenire gli attacchi ai frigoriferi dei supermercati.
- Censimento immediato dei varchi di rete. Mappare ogni centralina frigorifera, gateway IoT e termoregolatore collegato a Internet. Verificare con il tecnico di centrale quali indirizzi IP sono assegnati agli apparati del freddo e assicurarsi che nessuno di essi sia direttamente esposto sul web senza protezione perimetrale.
- Revoca delle password predefinite di fabbrica. Sostituire all’istante le credenziali standard (es.
admin/admin,1234, credenziali del costruttore) su tutti i controller a bordo macchina e sui pannelli web di monitoraggio. Adottare password complesse univoche per ciascun dispositivo. - Disattivazione degli accessi remoti non tracciati. Bloccare l’uso di software di desktop remoto generici (AnyDesk, TeamViewer o porte aperte RDP/VNC non autorizzate) installati sui PC dedicati alla supervisione degli impianti.
- Regolazione degli accessi dei manutentori terzi (Just-in-Time). Chiudere i canali di teleassistenza permanente h24 delle ditte esterne di refrigerazione. L’accesso remoto dei tecnici deve essere abilitato solo su richiesta esplicita per interventi mirati e revocato subito dopo la sessione.
- Isolamento della rete impianti (VLAN dedicata). Richiedere al team IT aziendale la separazione rigida tra la rete OT/frigo e le altre reti del negozio. I controllori del freddo non devono comunicare con i registratori di cassa, con i PC dell’amministrazione né, soprattutto, con la rete Wi-Fi pubblica o del personale.
- Imposizione dell’autenticazione a due fattori (MFA). Rendere obbligatoria l’autenticazione a più fattori per chiunque effettui l’accesso alla dashboard cloud di monitoraggio o al tunnel VPN aziendale che instrada verso le centrali frigo.
- Configurazione di soglie di allarme non modificabili (Watchdog). Bloccare la modifica remota delle soglie critiche di allarme: impostare un limite di temperatura massimo invalicabile (+4 °C per il fresco, -18 °C per i surgelati) oltre il quale il sistema non accetta comandi di spegnimento o sbrinamento prolungato forzati da remoto.
- Attivazione di canali di notifica d’emergenza out-of-band. Installare o verificare il corretto funzionamento di almeno una sonda termica autonoma per linea, dotata di modem GSM con SIM card indipendente e batteria tampone. L’avviso via SMS/chiamata vocale deve scattare al cellulare del direttore anche in caso di compromissione o blocco della rete Internet del punto vendita.
- Verifica giornaliera dei log e anomalie dei cicli di sbrinamento. Includere nella routine di apertura e chiusura del punto vendita la consultazione dello storico termico delle ultime 12 ore: anomalie ripetute, disattivazioni anomale degli allarmi o sbrinamenti continui durante la notte sono i primi sintomi di intrusione in corso.
- Procedura di distacco rapido (Emergency Air-Gap). Istruire i capi reparto e il personale di turno sulla posizione fisica del cavo di rete Ethernet principale o dell’interruttore dello switch che collega la centrale frigo a Internet. In caso di sbalzo termico anomalo non controllabile, scollegare fisicamente la rete per ripristinare il controllo unicamente dai pannelli manuali locali.