Niente furto di carte di credito, nessun ransomware a bloccare le casse per chiedere un riscatto in criptovalute, nessun database clienti finito nel dark web. L’obiettivo dei pirati informatici, questa volta, era il cibo. Nella notte tra l’11 e il 12 ottobre 2026, i supermercati della grande distribuzione organizzata (GDO) francese si è svegliata dentro quello che molti addetti ai lavori hanno già battezzato il peggior incubo logistico e sanitario del decennio: un cyberattacco coordinato contro i sistemi di telemetria e gestione del freddo.
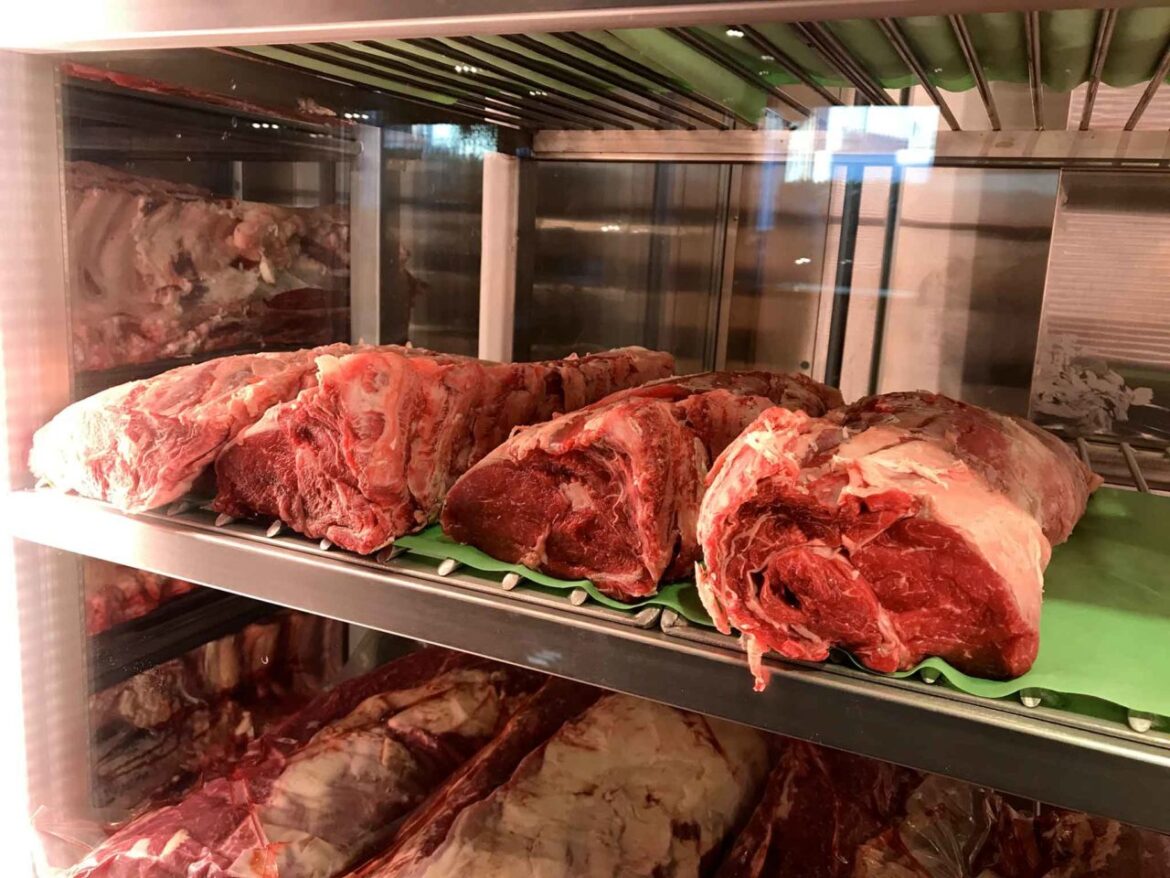
I cybercriminali hanno violato da remoto i termostati e le centrali frigorifere di centinaia di punti vendita sul territorio nazionale. Hanno alzato le temperature fino a trasformare banchi surgelati da -20 °C in forni a +30 °C con picchi di +40 °C e +50 °C. Al mattino, per il personale all’apertura, non c’è stato nulla da fare. Tonnellate di carne fresca, prodotti di gastronomia, latte, pesce e surgelati sono finiti direttamente nei compattatori della spazzatura.
Come è avvenuto il sabotaggio nei supermercati francesi: il varco nei sistemi Danfoss
Il vettore dell’attacco non è stata la rete informatica amministrativa delle singole catene dei supermercati francesi, bensì l’infrastruttura tecnologica del colosso danese Danfoss, leader mondiale nella componentistica e nei regolatori di refrigerazione industriale.
I banchi frigo, le celle e i banchi a pozzetto dei moderni supermercati sono quasi tutti nodi dell’IoT (Internet of Things). Cioè comunicano con piattaforme di telecontrollo centralizzate via cloud. È un sistema che permette ai tecnici frigoristi di monitorare consumi, sbrinamenti e anomalie senza doversi recare fisicamente sul posto.
I pirati hanno sfruttato l’accesso a questa supervisione remota per compiere due azioni letali:
- Modifica massiva dei setpoint di temperatura: i valori di conservazione sono stati alterati sistematicamente al rialzo.
- Neutralizzazione del sistema di allerta notturna: disattivati o ritardati i protocolli di allarme che inviano notifiche automatiche e chiamate d’urgenza ai turnisti di reperibilità. Così hanno impedito ai tecnici di intervenire manualmente prima dell’apertura delle saracinesche.
I supermercati francesi colpiti: oltre 150 punti vendita solo per Intermarché

L’estensione geografica del sabotaggio è nazionale. Sebbene il quadro complessivo sia ancora in corso di accertamento da parte dei periti tecnici, le prime evidenze delineano un danno trasversale alle maggiori catene di supermercati francesi:
- Intermarché: circa 150 punti vendita impattati secondo le prime comunicazioni interne. Molti negozi hanno dovuto dichiarare la perdita totale dei banchi macelleria, panetteria e surgelati.
- Coopérative U (Hyper U, Super U, U Express): decine di magazzini coinvolti, in particolare tra Bretagna, Valle della Loira e Nouvelle-Aquitaine. Dominique Schelcher, Presidente e CEO di Coopérative U, è stato il primo top manager a rompere il silenzio sui social denunciando con forza l’accaduto: «Un attacco senza precedenti contro impianti essenziali per l’approvvigionamento alimentare dei francesi: è inaccettabile».
- Monoprix e Carrefour Market: testimonianze dirette dei lavoratori sui canali specializzati confermano banchi surgelati trovati a temperature superiori a 40 °C e scaffali del fresco completamente azzerati (con segnalazioni anche in punti vendita Leclerc, Carrefour City e Metro).
Perché il cibo è stato distrutto senza eccezioni: le regole della catena del freddo
Per chiunque si occupi di alimentazione e sicurezza igienico-sanitaria, il dilemma non si è nemmeno posto. In conformità con le rigide normative HACCP e la legislazione europea, la rottura prolungata della catena del freddo rende l’alimento giuridicamente e microbiologicamente improprio al consumo umano.
Quando la temperatura di un congelatore o di un banco carne supera i limiti di sicurezza per ore, la proliferazione batterica (da Listeria monocytogenes a Salmonella) diventa un rischio fatale. I protocolli non consentono mezze misure, sconti o donazioni di beneficenza: la procedura obbligatoria è il ritiro immediato e lo smaltimento indifferenziato come scarto biologico/organico. Come hanno fatto i supermercati francesi colpiti.
I danni economici stimati superano facilmente le centinaia di migliaia di euro tra:
- Perdita secca di merce deperibile ad alto valore (carni pregiate, formaggi DOP, salumi, ittico);
- Costi straordinari di smaltimento e sanificazione integrale delle vasche refrigerate;
- Mancati incassi per giorni di scaffali vuoti e ricarico d’urgenza degli ordini alle centrali d’acquisto.
Il comparto alimentare sotto scacco: la sicurezza informatica della filiera
Fino ad oggi la cybersicurezza nel settore retail e agroalimentare era percepita essenzialmente come protezione di dati anagrafici, tessere fedeltà e sistemi di pagamento. Negli scorsi anni sia Intermarché sia altre catene avevano subito fughe di dati di centinaia di migliaia di profili dei servizi e-commerce e drive.
Il sabotaggio dei frigoriferi Danfoss nei supermercati francesi segna invece il passaggio agli attacchi di impatto cinetico e fisico: colpire la merce deperibile direttamente nei banchi vendita.
Segnali d’allarme, in realtà, erano già stati lanciati dalla comunità internazionale di sicurezza informatica. I ricercatori di Claroty (Team82) e la CISA (l’agenzia governativa statunitense per la cybersicurezza) avevano segnalato in passato vulnerabilità nei controllori intelligenti per la refrigerazione (come la serie Danfoss AK-SM 800A), avvertendo che una falla in questi moduli avrebbe consentito a malintenzionati di spegnere i compressori o alterare la conservazione degli alimenti su scala industriale.
Danfoss d’alto canto aveva già invitato i clienti a installare gli aggiornamenti o sostituire le apparecchiature più vecchie.